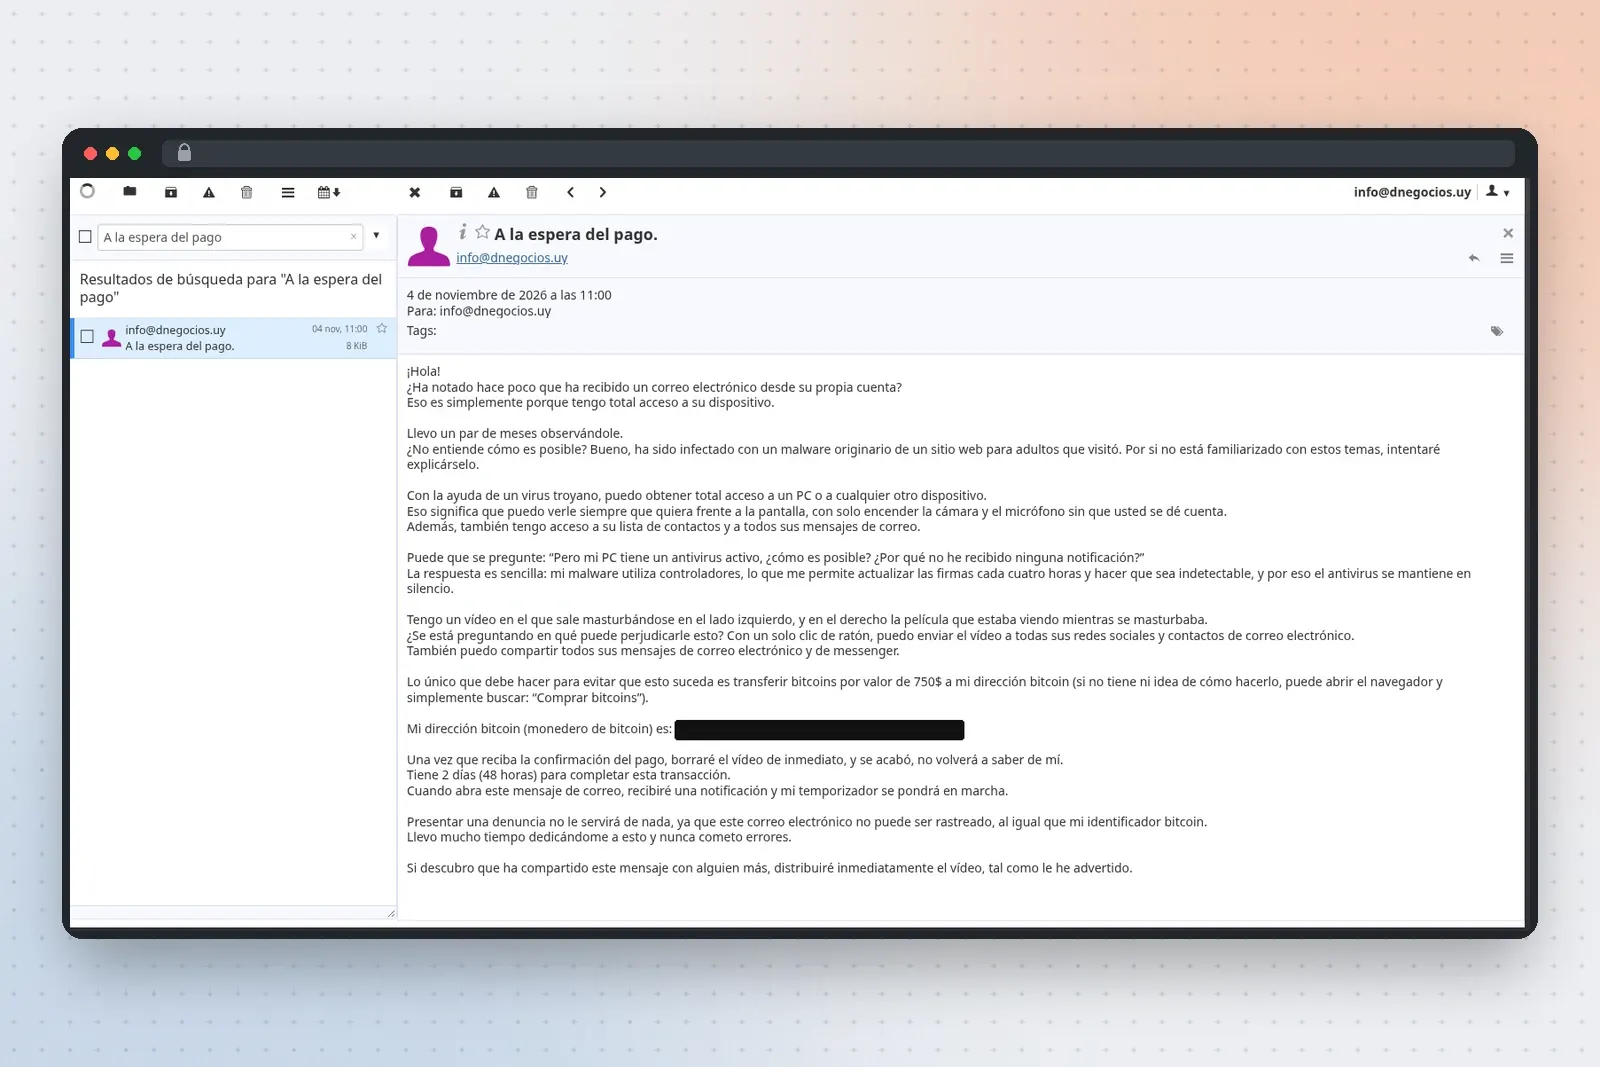
El 4 de noviembre de 2026 recibí un correo a la casilla info@dnegocios.uy que exigía el pago de 750 dólares en bitcoin para evitar la difusión de un supuesto video íntimo.
Lamentablemente, no es la primera vez que recibo un correo de este tipo; incluso, son varios los conocidos que, hablando sobre este tema, me contaron que ellos también recibieron un mensaje similar y sintieron temor por el hecho de que la dirección de envío era la de su propio correo.
Y es que justamente la particularidad de este correo es que la dirección del remitente es igual a la del destinatario, lo que puede hacerte pensar que tienen la clave para entrar a tu casilla, pero no es así.
Los detalles
El asunto del correo era «A la espera del pago». En el cuerpo del mensaje podemos encontrar la afirmación de que un troyano instalado tras visitar un sitio para adultos habría permitido controlar la computadora, activando la cámara y copiando todos los contactos que había en el dispositivo. Daba 48 horas para pagar y, si no se hacía el pago, se enviarían las imágenes y los videos capturados a la lista de contactos.
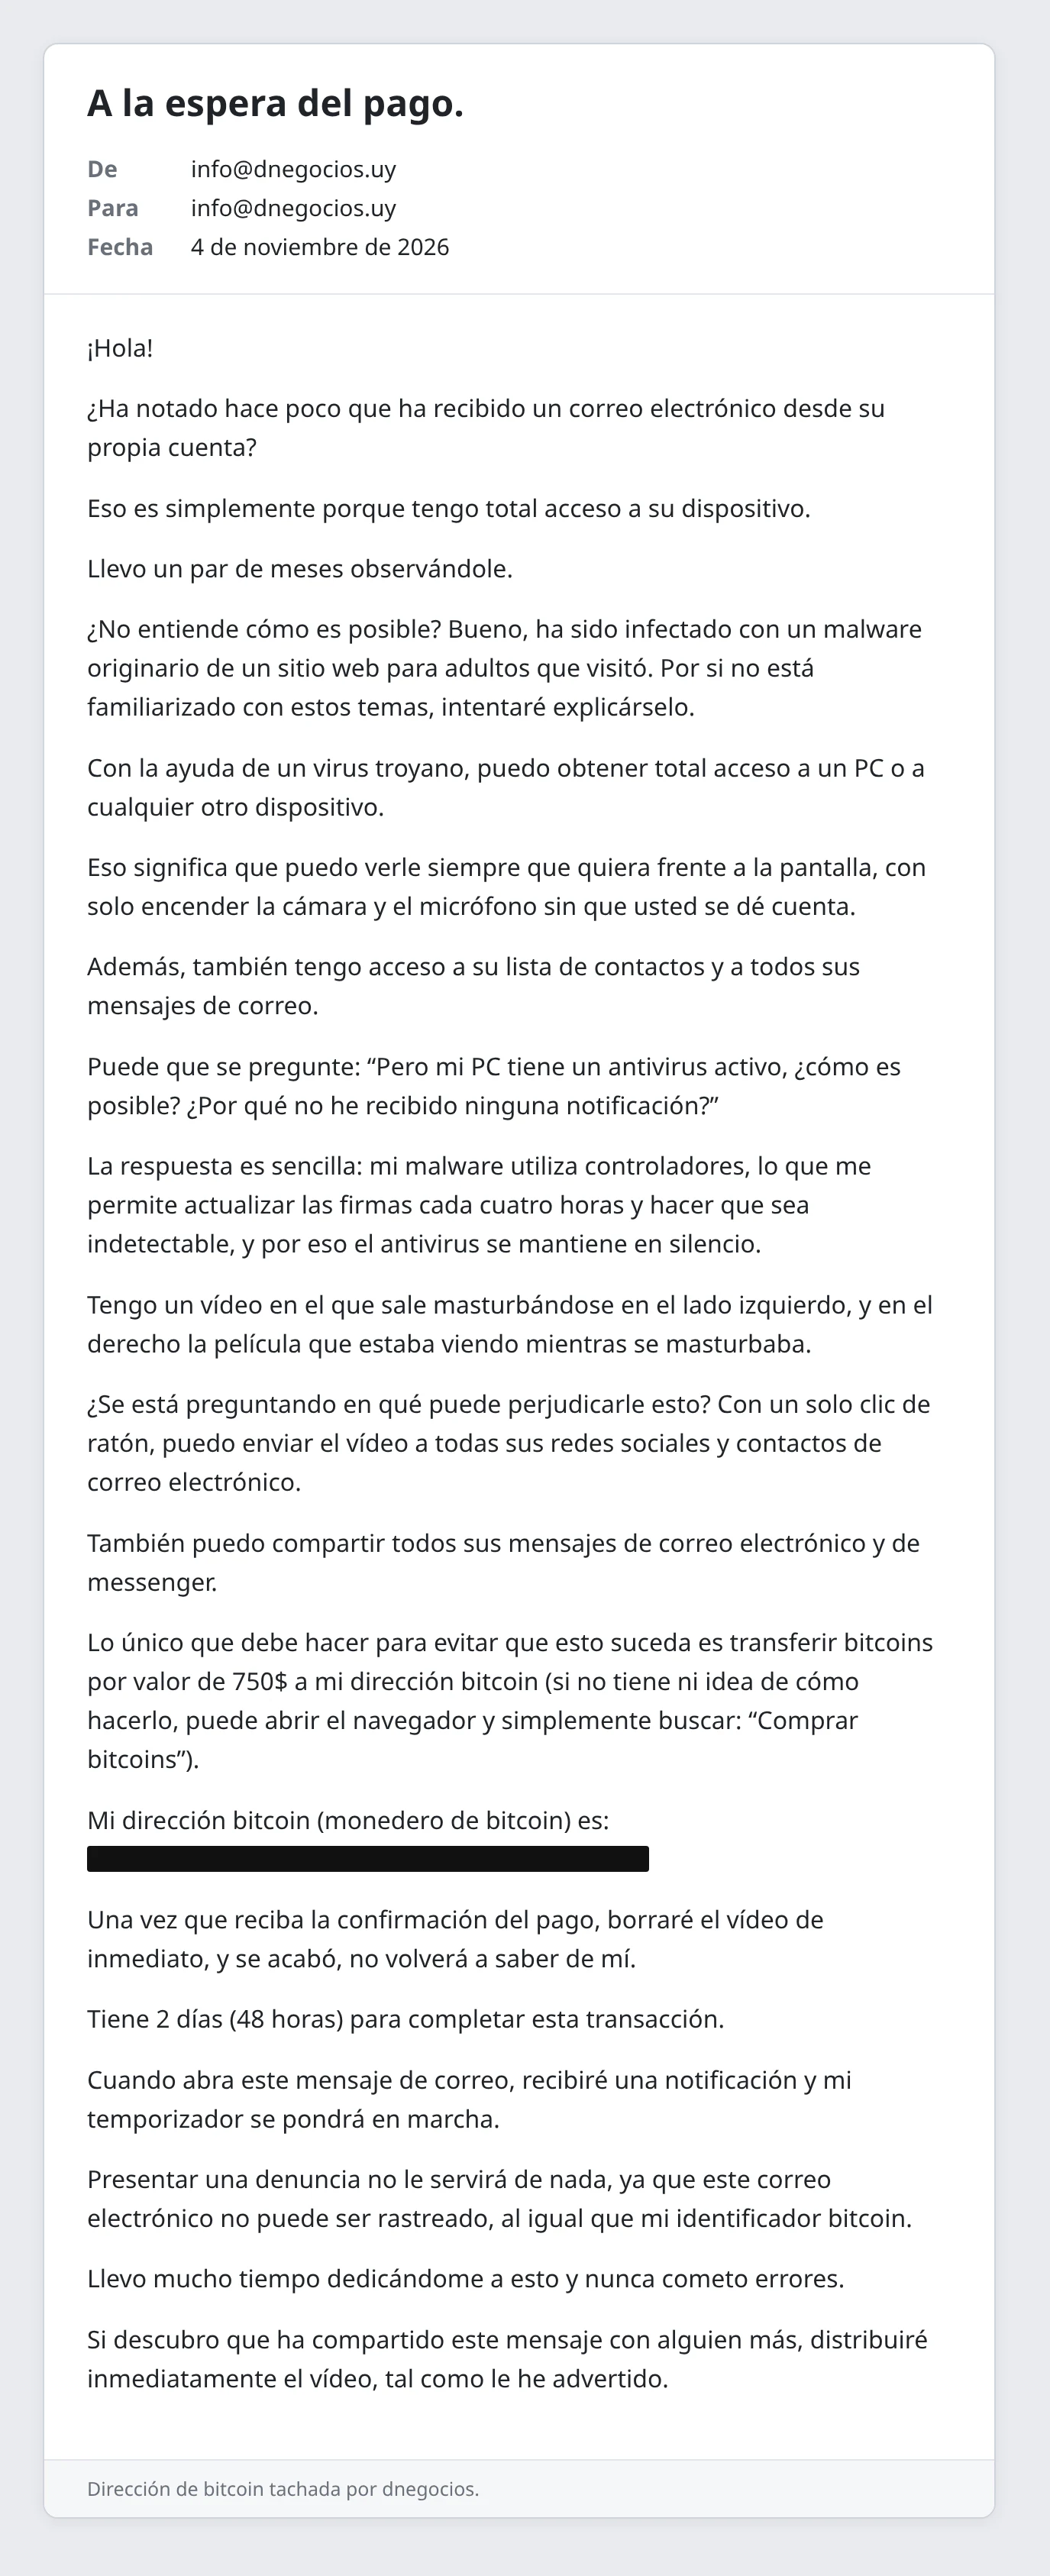
El correo que llegó a info@dnegocios.uy el 4 de noviembre de 2026. Se tachó la dirección de bitcoin.
Examinando de cerca el archivo .EML del mensaje, podemos ver que el mismo llegó desde una conexión externa no autorizada para enviar en nombre de ese dominio, es decir, que se encontraron indicios de suplantación del remitente.
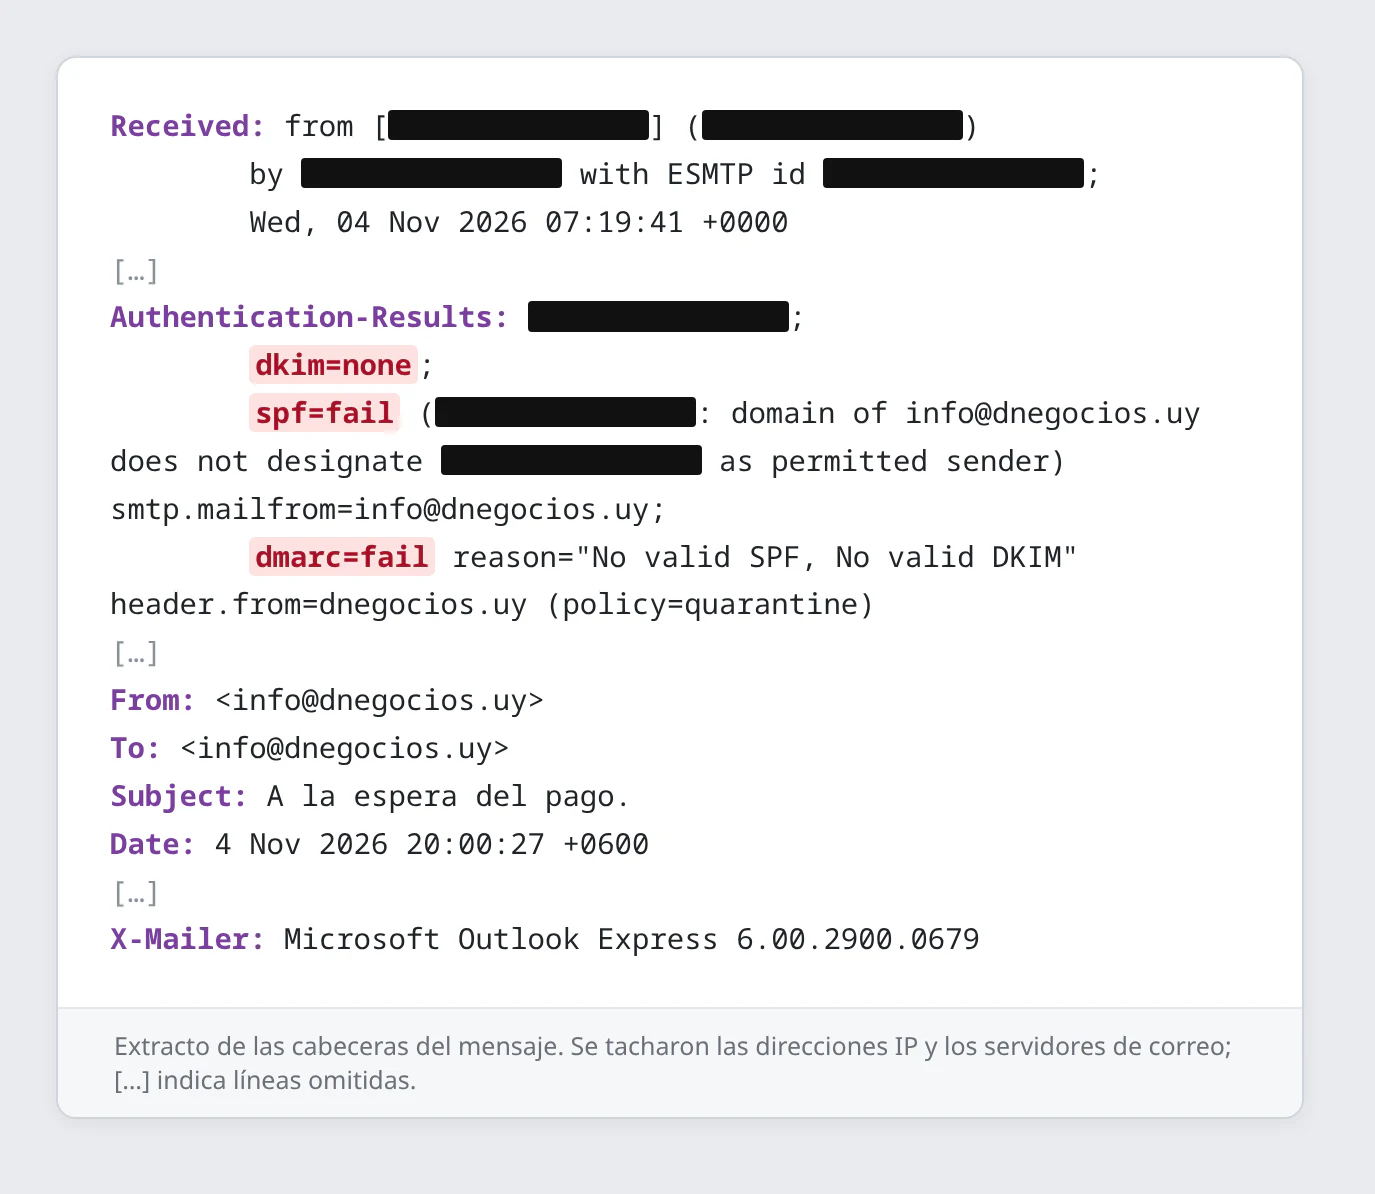
Extracto de las cabeceras del mensaje: no superó ninguna de las comprobaciones de autenticación del dominio (SPF, DKIM y DMARC). Se tacharon las direcciones IP y los servidores de correo.
Pero es importante saber que la dirección visible no necesariamente acredita quién envía, y esto es un problema del protocolo SMTP.
SMTP, el que tiene la responsabilidad de transportar los mensajes entre servidores de correo, diferencia los datos que se utilizan para entregar un mensaje del campo «De» que ve el destinatario. Lo interesante es que para escribir una dirección en ese campo, no se exige que se conozca la contraseña de esa casilla.
Esta modalidad ciberdelictiva, que no es nueva, se conoce como sextorsión.
ESET documentó esta maniobra en 2018. En su artículo, detalla cómo el ciberdelincuente usa la técnica conocida como spoofing para hacer creer que tiene control sobre la cuenta de correo y, de esta forma, engañar al destinatario.
Uruguay no es ajeno a este tipo de campañas
El 24 de setiembre de 2018, Montevideo Portal informó sobre una advertencia del Ministerio del Interior por mensajes que aseguraban haber pirateado la cuenta y grabado imágenes íntimas. La nota mencionaba la existencia de denuncias y describía un pedido de 250 dólares (por supuesto que en bitcoin), con dos días de plazo. LaRed21 también publicó la alerta.
Un antecedente más reciente permite comparar el texto. El profesor Pablo Arreche publicó el 31 de mayo de 2026 en Planeta Tecno un correo presentado como ejemplo real de sextorsión. Pedía 750 dólares (el mismo importe que llegó a mi casilla) y también afirmaba que el programa malicioso actualizaba sus firmas cada cuatro horas para evitar el antivirus.
Si bien en el cuerpo del correo el ciberdelincuente avisa que tiene un mecanismo que notifica cuando alguien abre el correo (algo que se usa mucho en campañas de ventas por correo), al revisar el archivo pude constatar que no hay ningún indicio de nada que pueda disparar una solicitud de confirmación de lectura; por lo tanto, es otro de los artilugios utilizados para infundir temor y hacer que la amenaza parezca más real.
Algunas otras señales de que estamos frente a un mensaje inocuo son que el remitente no aportó una muestra del supuesto video ni un dato concreto que demostrara acceso al dispositivo.
Luego hay algunas afirmaciones técnicas que se hacen en el correo que son directamente incorrectas, por ejemplo, la afirmación de que Bitcoin es imposible de rastrear también es incorrecta.
¿Qué hacer cuando te llega un correo de este tipo?
ESET recomienda no responder y, por supuesto, no pagar ante este tipo de correos. La amenaza no obliga a negociar y el mensaje analizado no demuestra que exista el material anunciado. No mandes contraseñas, documentos o imágenes para intentar aclarar una situación que no existe y que hace uso de trucos psicológicos para que entres en pánico y actúes bajo los efectos de ese estado de poca claridad.
Antes de quitar el mensaje de tu bandeja, guardate una copia, ya sea en formato .eml o .mbox, con sus cabeceras completas.
Para tu tranquilidad, podés comprobar el estado de tu cuenta de correo. Existe una guía de Google para cuentas comprometidas que te indica cómo revisar la actividad reciente y los dispositivos desconocidos, además de los filtros y las reglas de reenvío que el titular no haya configurado.
No generalizar
Si fuera a dar una conclusión de este caso, advertiría primero que no conviene generalizarla, dado que puede no aplicar para todas las amenazas que parecen similares. Si un mensaje efectivamente llega a aportar imágenes auténticas o existen accesos no autorizados, ahí sí es necesario tener otro tipo de evaluación y es necesario conservar esa información para la correspondiente denuncia.
Dónde denunciar en Uruguay
El Ministerio del Interior establece que las denuncias por ciberdelitos deben presentarse en la sede de la Dirección General de Cibercrimen, en Carlos Quijano 1316; en el resto del país, en cualquier seccional policial o Fiscalía. El correo dipn-cibercrimen@minterior.gub.uy ofrece un canal de asesoramiento.
Se solicita conservar los mensajes y los datos disponibles, y se aclara que no es necesario reunir todas las pruebas antes de denunciar. Si hubo un pago, corresponde incorporar sus comprobantes y los datos de la operación, y avisar de inmediato al banco o a la plataforma utilizada.
Las organizaciones también pueden comunicar incidentes técnicos al CERTuy, el Centro Nacional de Respuesta a Incidentes de Seguridad Informática, mediante su formulario o el correo cert@cert.uy.