El 5,3 % de las empresas de los países de la Organización para la Cooperación y el Desarrollo Económicos (OCDE) utilizaba inteligencia artificial (IA) para tareas de seguridad informática en 2025, según una publicación estadística difundida el 26 de octubre. Esa proporción equivale aproximadamente a una cuarta parte de las empresas que empleaban IA para cualquier finalidad.
La adopción de IA para ciberseguridad aumentó un 68,6 % entre 2023 y 2025 y un 23,2 % respecto de 2024. Según la OCDE, las aplicaciones incluyen sistemas de aprendizaje automático para detectar y prevenir ataques informáticos, así como herramientas para verificar la identidad de los usuarios.
La utilización de estas tecnologías varía según el tamaño de la empresa. El 26,7 % de las grandes organizaciones empleaba IA para proteger sus sistemas, frente al 9,6 % de las medianas y el 3,7 % de las pequeñas.
También hay diferencias entre sectores. En información y comunicación, el 18,1 % de las empresas aplicaba IA a tareas de seguridad informática. En las actividades profesionales, científicas y técnicas, la proporción alcanzaba el 8,9 %.
Los datos de la OCDE no permiten establecer qué porcentaje de las empresas uruguayas utiliza IA para ciberseguridad. Sin embargo, un relevamiento local aporta información sobre las medidas de protección que mantienen las organizaciones del país.
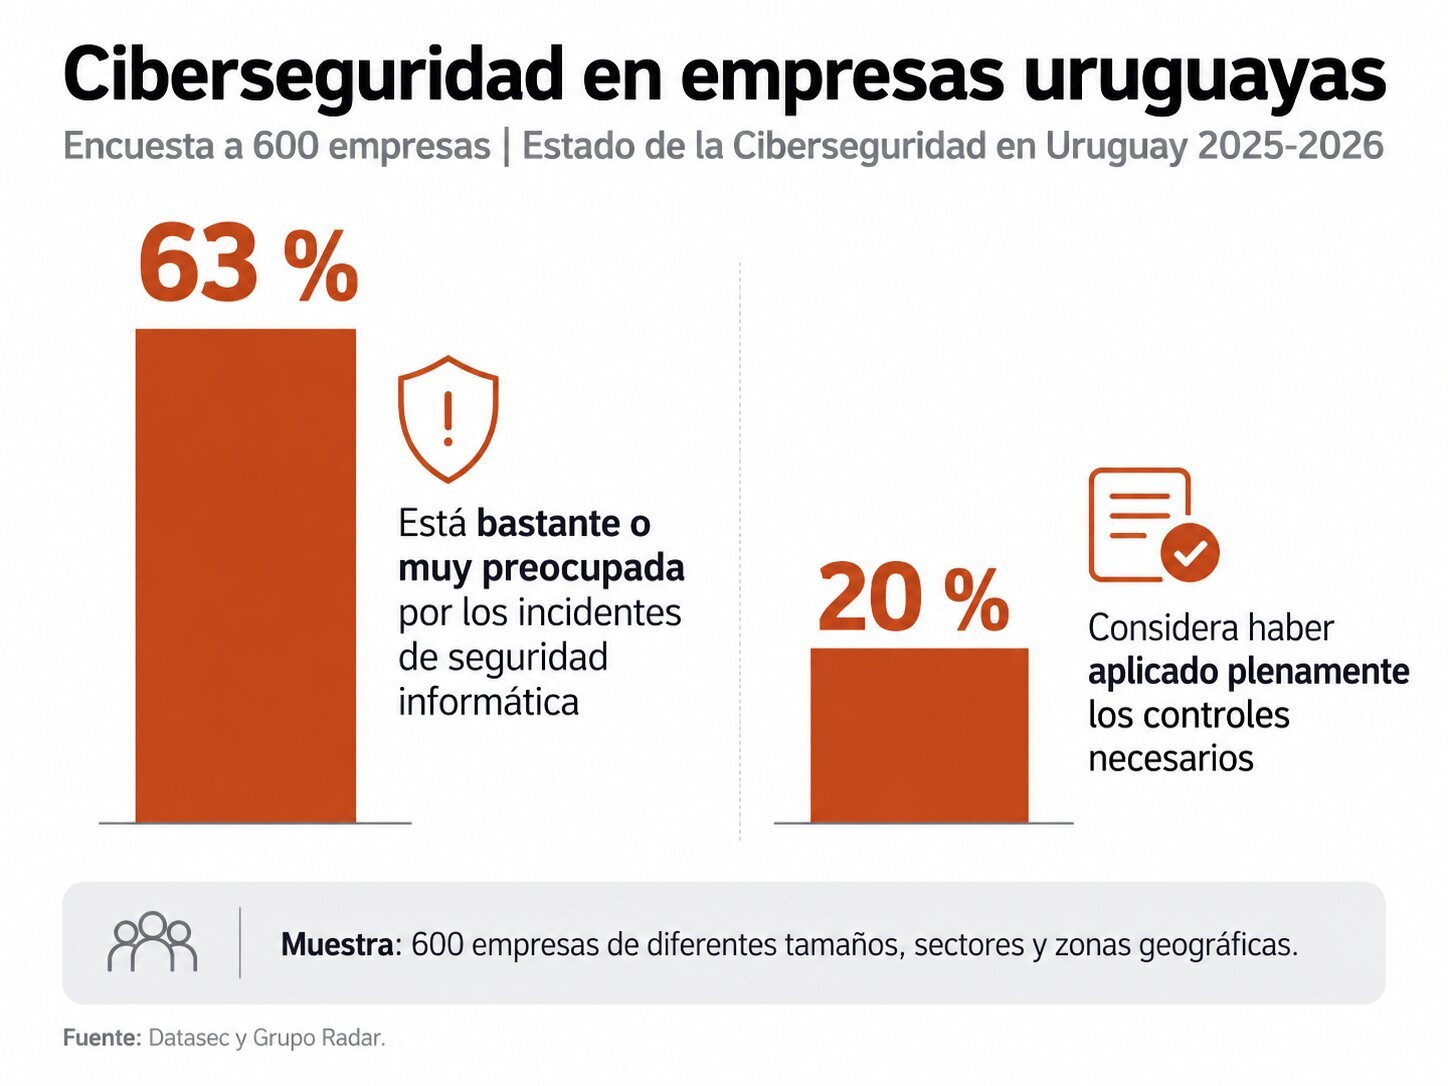
El estudio Estado de la Ciberseguridad en Uruguay 2025-2026, elaborado por Datasec y Grupo Radar, encuestó a 600 empresas de diferentes tamaños, sectores y zonas geográficas. El 63 % declaró estar bastante o muy preocupado por los incidentes de seguridad informática, mientras que solo el 20 % consideró haber aplicado plenamente los controles necesarios.
El relevamiento identifica aspectos concretos de la gestión de seguridad empresarial. Apenas el 21 % de las organizaciones tiene un responsable formal de ciberseguridad y el 15 % dispone de políticas definidas en esta materia.
El 68 % no efectúa evaluaciones periódicas de seguridad y tampoco considera necesario hacerlas. Menos de un tercio utiliza autenticación multifactor para el trabajo remoto, un mecanismo que exige una comprobación adicional de identidad para acceder a una cuenta.
Estas cifras describen las prácticas generales de protección de las empresas uruguayas, aunque no miden específicamente la incorporación de inteligencia artificial.
Los registros del Centro Nacional de Respuesta a Incidentes de Seguridad Informática (CERTuy) aportan otro indicador sobre las amenazas digitales en Uruguay. Durante el primer semestre de 2026, el organismo detectó y respondió a 32.399 incidentes, un 52 % más que en el mismo período de 2025.
CERTuy atribuyó el incremento a varios factores, entre ellos la automatización de ataques y la mejora de sus propias capacidades de detección. En ese semestre, el 69,06 % de los incidentes registrados correspondió a recolección de información.
Entre las técnicas identificadas por el organismo figuran la obtención fraudulenta de información mediante mensajes engañosos (phishing) y el uso de cuentas válidas. Ambas aparecen en la clasificación de amenazas del informe correspondiente al primer semestre de 2026.